Voltar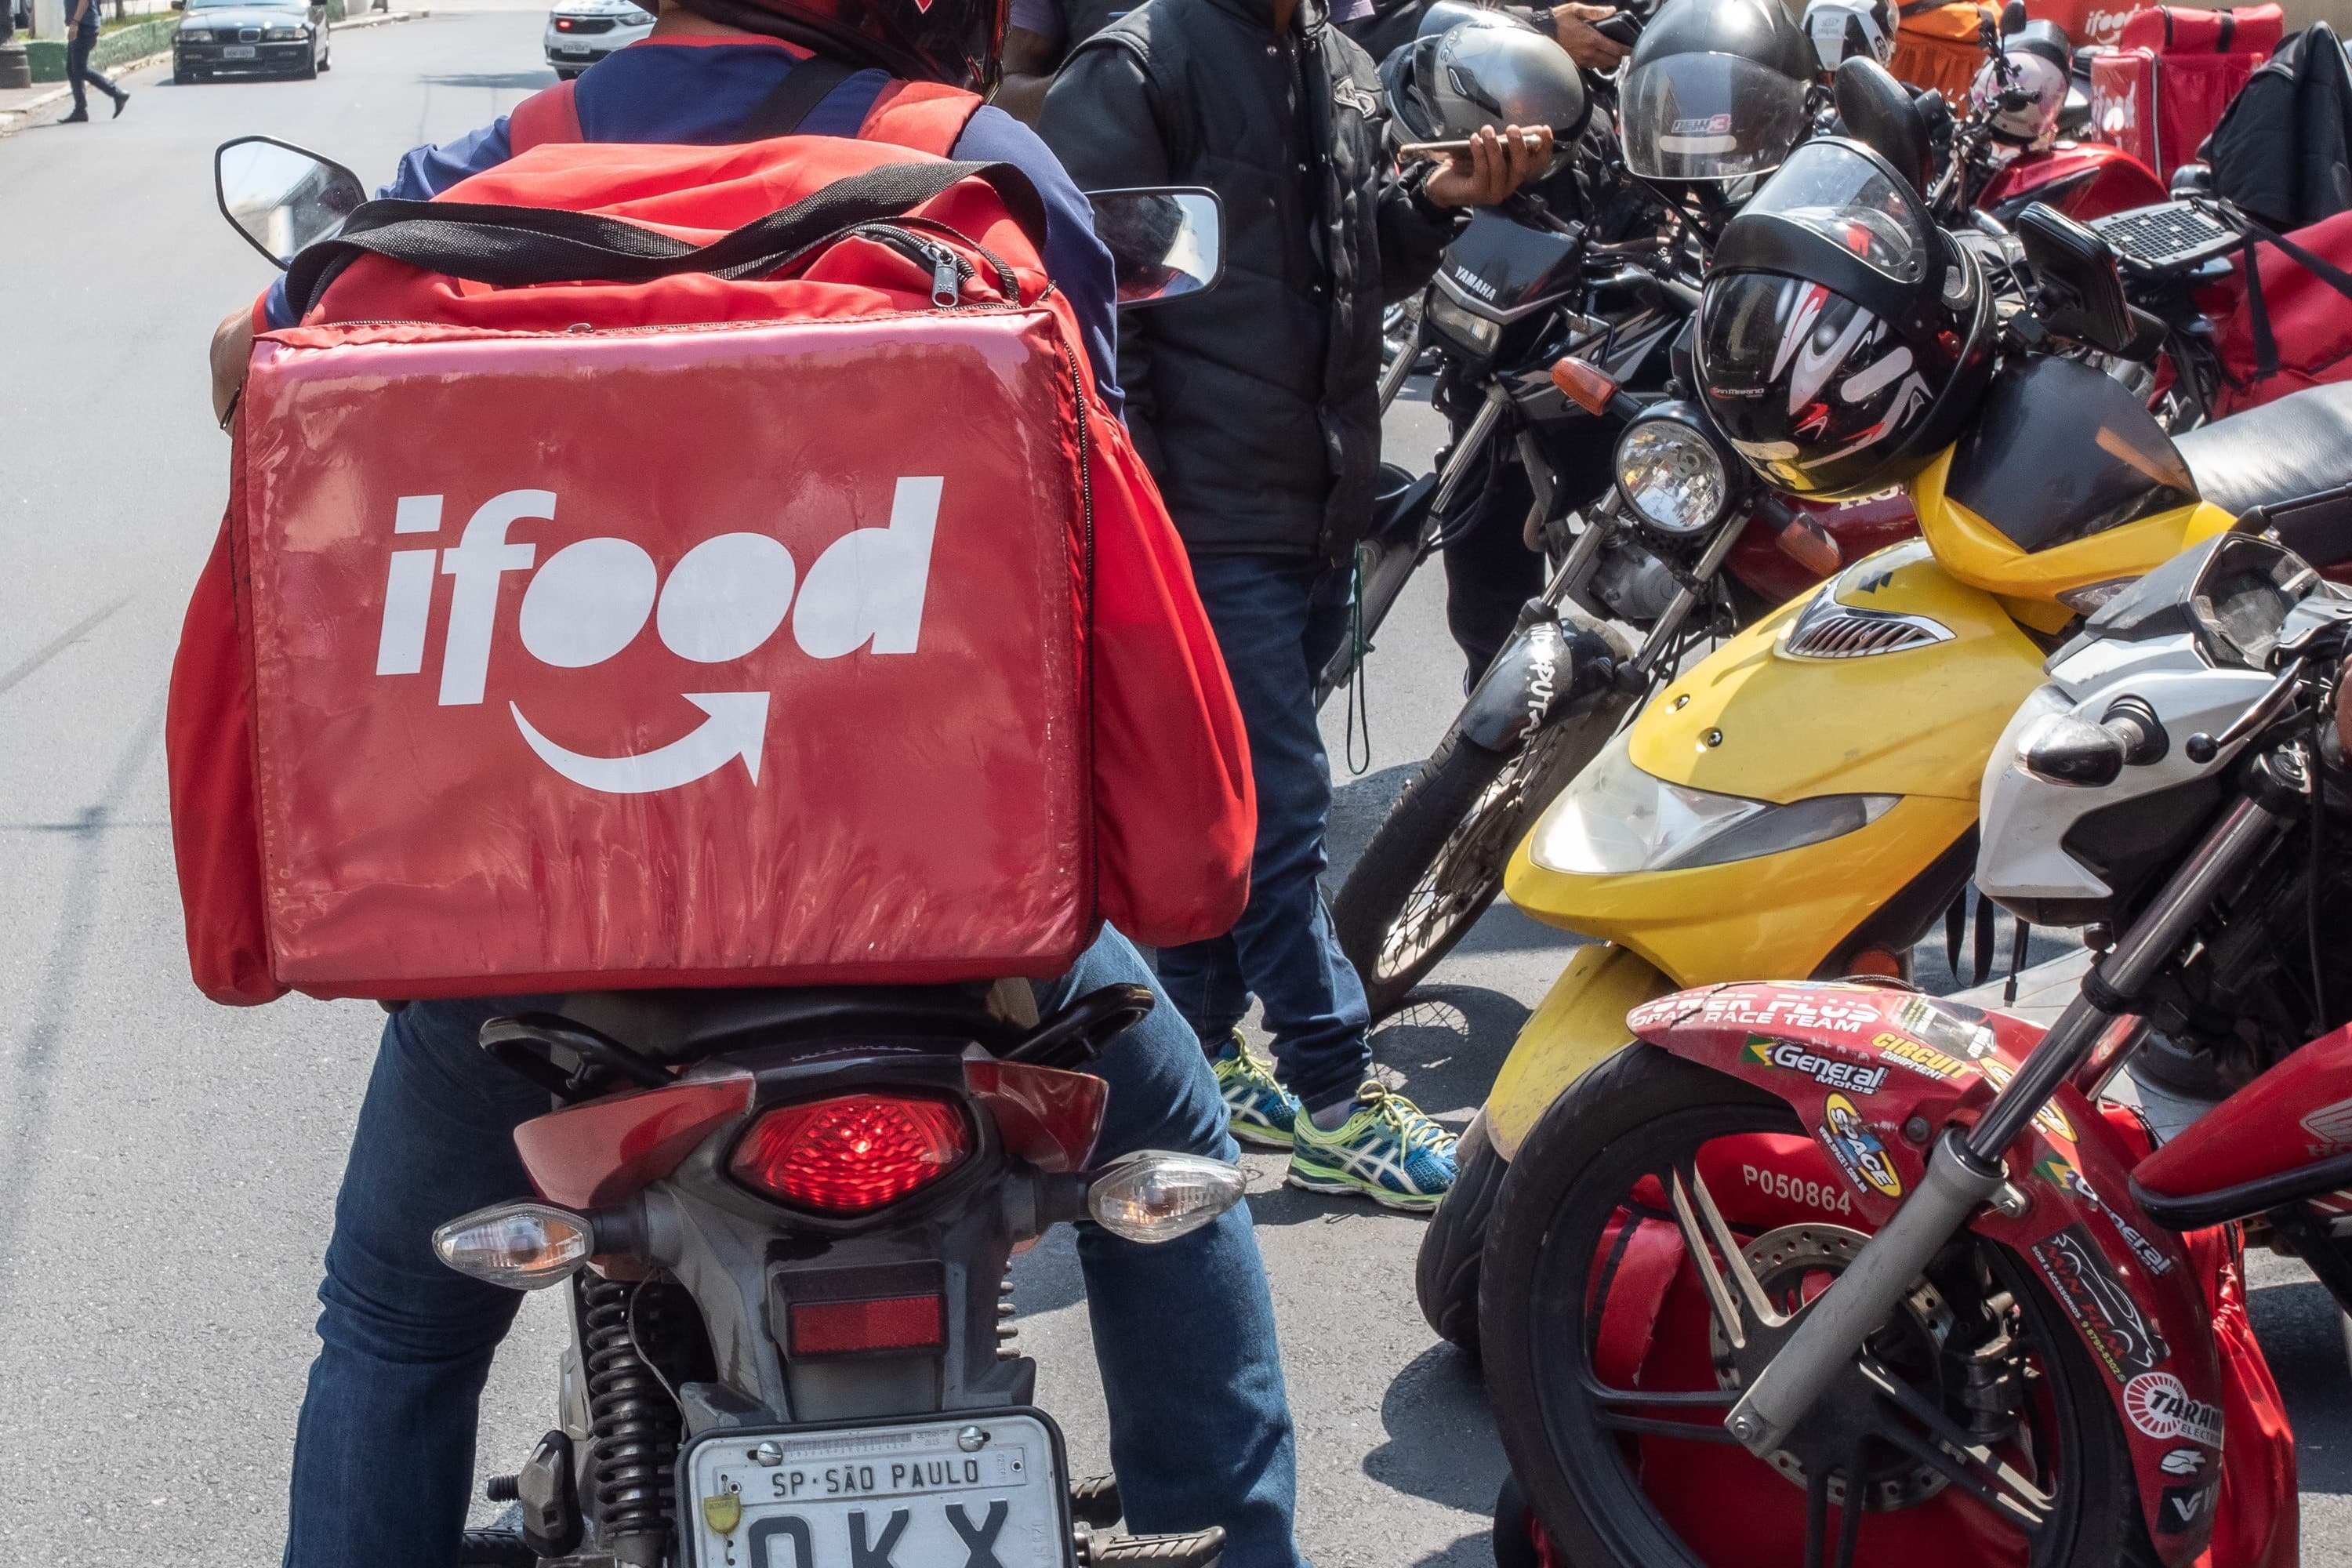

Tecnologia
1 min de leitura
Dados de clientes e entregadores são expostos em invasão ao iFood
A empresa informa que está investigando o incidente e notificará os afetados.
Gabriel RodriguesPostado há 27 minutos
O iFood confirmou nesta quinta-feira (19) que uma invasão em seus sistemas comprometeu dados de clientes, representantes de restaurantes e entregadores. A empresa está investigando o ocorrido e, até o momento, não divulgou quantas pessoas foram afetadas.
De acordo com o iFood, apenas uma parte de seus clientes teve os dados expostos. A notificação aos afetados começará por e-mail a partir de hoje.
✨ A invasão aconteceu no sábado (14) e, embora os serviços estejam funcionando normalmente, a empresa não detalhou como os hackers conseguiram acessar seus sistemas.
Importante ressaltar que, segundo a empresa, não houve acesso a senhas, cartões, meios de pagamento, saldos, extratos ou informações biométricas. O iFood informou que notificou a Agência Nacional de Proteção de Dados (ANPD) e está colaborando com as autoridades. A investigação e o monitoramento da situação continuam em andamento.
Os dados expostos incluem: Número de telefone, sem nome, CPF, e-mail, endereço ou outras informações associadas para clientes; telefone cadastrado e CPF para representantes de restaurantes; e informações pessoais como nome, e-mail, telefone, endereço e CPF para entregadores, além de dados bancários em alguns casos.
Esta reportagem está em atualização.
Leia Também
Não perca nenhuma notícia!
Receba as principais notícias e análises diretamente no seu email. Grátis e sem spam.
Gostou desta notícia? Compartilhe!


Mais de Tecnologia
Tecnologia
Microsoft alerta sobre golpes que exploram instabilidade do Microsoft 365
Criminosos enviam e-mails falsos aproveitando interrupção do serviço para roubar dados de usuários.
14 de nov.Gabriel Rodrigues
Tecnologia
Vulnerabilidade no PHP afeta 70% da internet e leva a medidas preventivas
Falhas descobertas podem permitir acesso indevido a servidores e dados sensíveis.
22 de out.Gabriel Rodrigues
Tecnologia
Anthropic e Accenture anunciam parceria para avaliação de IA
Objetivo é permitir acesso a pesquisadores independentes para verificar regras de segurança nos modelos de IA.
19 de set.Gabriel Rodrigues
Tecnologia
Instagram gera polêmica ao revelar localização em tempo real no Brasil
Recurso foi ativado acidentalmente, levantando preocupações de privacidade
11 de jun.Tiago Abech